
IP 19개 특정은 공격에 사용된 접속 경로를 좁혔다는 의미이지, 공격자의 신원이나 전체 피해 규모를 확정했다는 뜻은 아닙니다. 은행별 개인정보 유출 보도는 나왔지만, 피해 문의·보상 방침과 실제 보상 완료도 구분해야 합니다.
IP 19개를 특정하면 공격자 신원과 소재지도 확인된 걸까요?
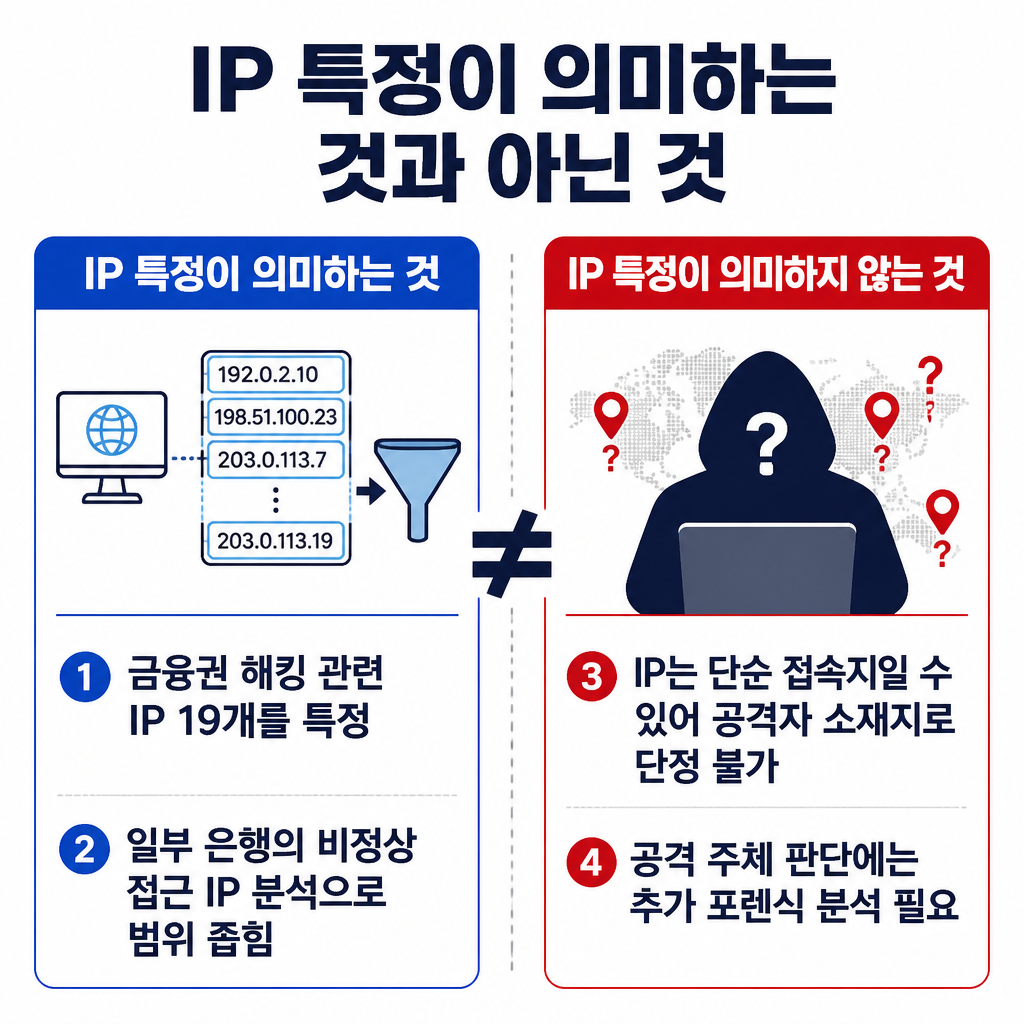
금감원 디지털리스크분석팀이 금융권 해킹 관련 IP 19개를 특정했고, 일부 은행의 비정상 접근 IP를 분석해 범위를 좁혔다는 보도가 나왔습니다. 하지만 관련 보도에서 금감원은 해당 IP가 단순 접속지일 수 있어 실제 공격자의 소재지와 일치한다고 단정할 수 없다고 밝혔습니다.
따라서 IP 숫자만으로 공격자의 실제 위치·국적·배후까지 확인됐다고 볼 수는 없습니다. 보안 전문가도 공격 주체를 판단하려면 추가 포렌식 분석이 필요하다고 설명했습니다.
IP 특정과 별개로 개인정보 유출은 확인됐나요?

은행별 유출 사례도 보도됐습니다. SRT 보도에 따르면 신한은행 고객 2만5729명, KB국민은행 고객·임직원 119명, 하나은행 고객 89명의 개인정보가 유출됐습니다. 보도된 항목에는 이름·연락처 외에 소득·대출 정보가 포함됐고, 일부 사례에는 주민등록번호 등도 있었습니다.
MBC 보도는 6만 명 넘는 사람의 개인정보가 유출됐다고 전했습니다. 보도별 집계 범위가 다르므로 이를 하나의 최종 피해 규모로 합쳐 단정할 수는 없습니다. 경찰 수사의 핵심도 실제 유출 범위를 확인하는 것으로 보도됐습니다.
개별 피해와 보상은 확정되거나 지급된 상태인가요?
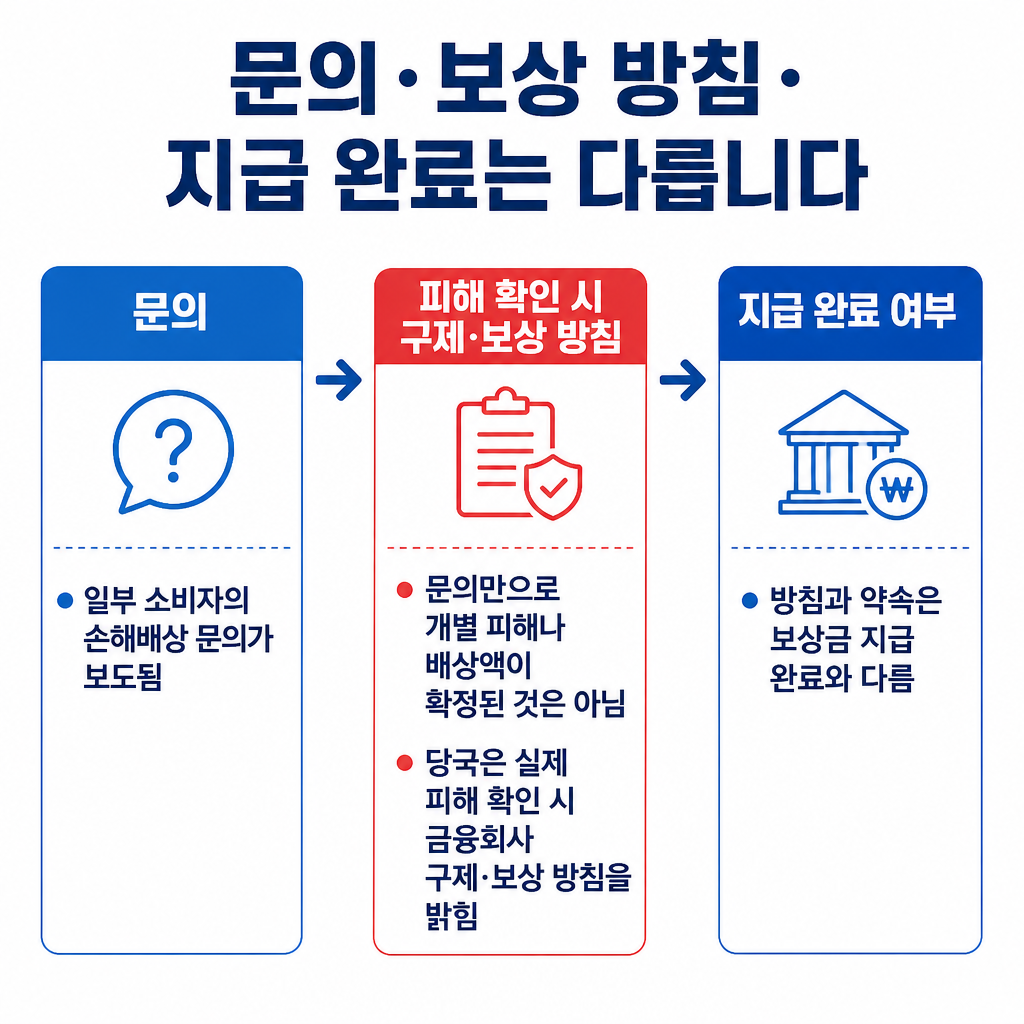
보도 당시 일부 소비자가 손해배상을 문의하고 있었지만, 이는 문의 사실이지 개별 피해나 배상액이 확정됐다는 뜻은 아닙니다. MBC는 당시까지 큰 피해가 드러나지는 않았다고 전하면서 2차 피해 가능성을 언급했습니다.
금융당국은 실제 피해가 확인되면 금융회사가 구제·보상에 나서도록 하겠다는 방침을 밝혔고, 은행들이 피해 고객에게 개별 안내와 보상을 약속했다는 보도도 있었습니다. 다만 이런 방침과 약속은 보상금 지급 완료와 다릅니다.
함께 보면 좋은 글
- 쿠팡 개인정보 유출 허위공시 신고, SEC 절차와 소비자 구제는 어디까지 왔나?
- 소득·대출한도를 아는 연락, 정상일까? 금융 사칭 확인법
- 개인정보 유출을 AI에 물을 때, 민감한 정보는 입력하지 마세요




댓글 1