추석 택배 문자는 주소 오류, 배송 지연, 보상금 지급뿐 아니라 선물배송이나 과태료·범칙금 미납을 이유로 접근할 수 있습니다. 출처가 불분명한 링크로 개인정보 입력이나 악성앱 설치를 요구한다면 바로 응하지 말고, 공식 채널에서 사실관계를 확인해야 합니다. 이미 악성앱이 설치됐다면 전원 또는 통신을 차단하고 삭제·초기화 조치를 받으며, 금융정보 유출이나 금전 피해가 의심되면 금융회사와 관계기관에 신속히 신고해야 합니다.
택배 문자가 스미싱일 가능성을 먼저 어떻게 가려야 하나?

주소 오류·배송 지연·보상금 지급을 이유로 출처가 불분명한 URL 접속을 유도하는 문자는 주의해야 합니다. 선물배송이나 과태료·범칙금 미납을 미끼로 개인정보 입력 또는 악성앱 설치를 요구하는 경우에도 문자 내용만 믿고 진행하지 않아야 합니다.
문자 속 링크를 누르는 대신 택배사의 공식 채널에서 배송 정보를 직접 확인하세요. 배송 안내나 보상 관련 문자를 받았다면 발신자와 URL을 살펴보고, 택배사나 해당 기관의 공식 홈페이지·앱·대표 전화번호를 통해 배송·보상·미납 사실을 따로 확인하는 방식이 안전합니다.
문자 링크를 눌러 악성앱이 설치됐다면 무엇부터 해야 하나?
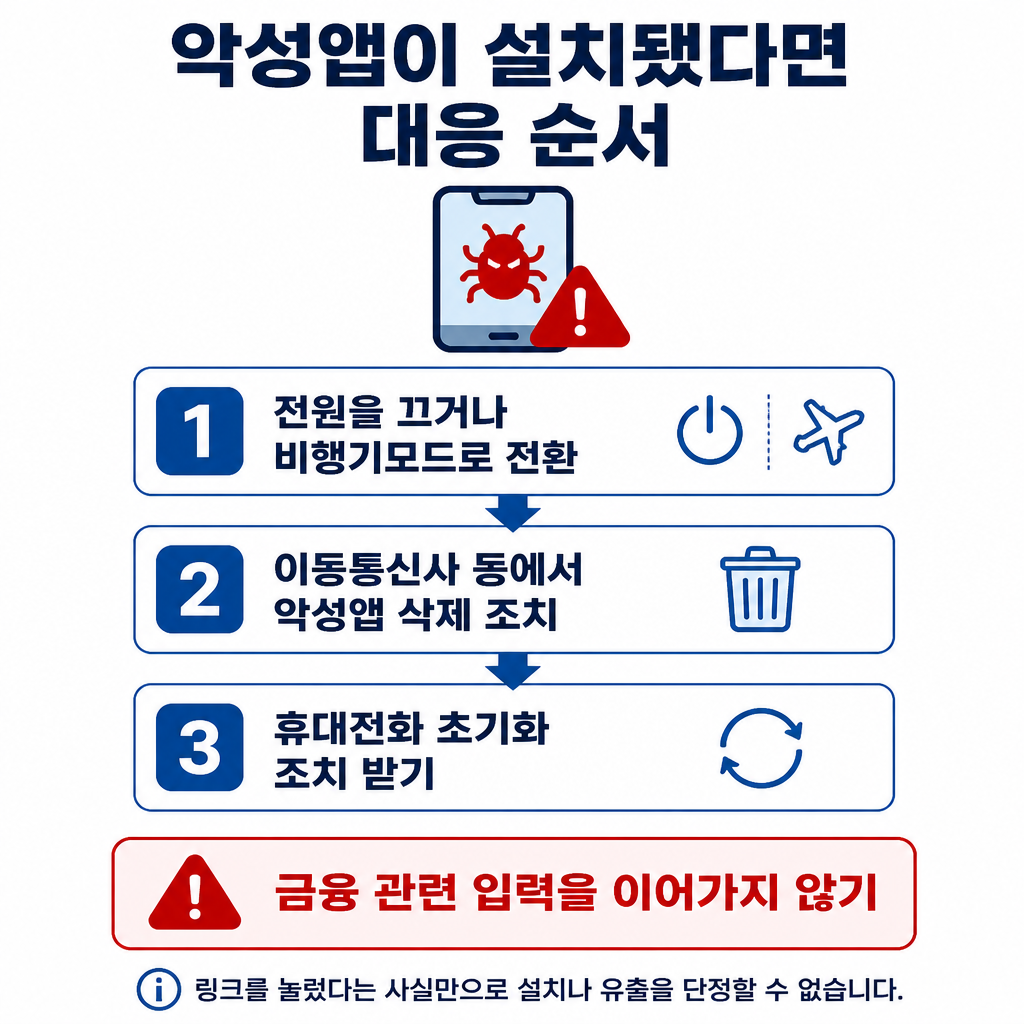
링크를 눌렀다는 사실만으로 악성앱 설치나 금융정보 유출을 단정할 수는 없습니다. 다만 실제로 휴대전화에 악성앱이 설치됐다면 추가 통신을 막기 위해 전원을 끄거나 비행기모드로 전환하는 조치부터 해야 합니다.
그다음 이동통신사 등에서 악성앱 삭제와 휴대전화 초기화 조치를 받아야 합니다. 단순히 의심되는 앱을 계속 사용하거나 금융 관련 입력을 이어가기보다, 악성앱 설치가 확인된 상황에 맞춰 기기 조치를 우선하는 것이 핵심입니다.
금융정보 유출이나 돈이 빠져나간 것이 의심되면 어떻게 대응해야 하나?
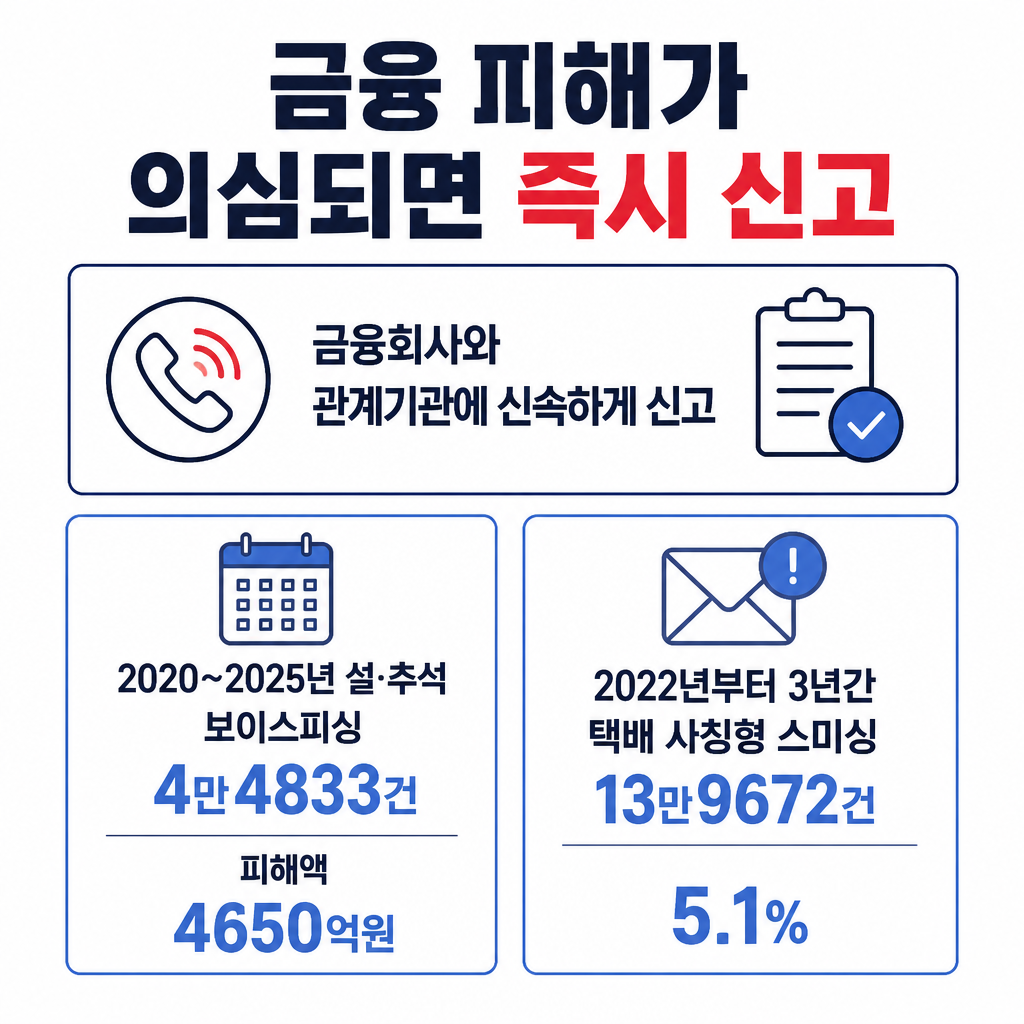
금융정보 유출이나 금전 피해가 의심되면 금융회사와 관계기관에 신속하게 신고해야 합니다. 실제 출금 여부가 확정될 때까지 기다리기보다 의심되는 즉시 금융 조치를 문의하는 것이 우선입니다.
명절 기간에도 관련 피해가 반복적으로 발생해 왔습니다. 2020~2025년 설·추석 기간 보이스피싱 피해는 4만4833건, 피해액은 4650억원으로 집계됐고, 2022년부터 3년간 탐지된 스미싱 가운데 택배 사칭형은 13만9672건으로 5.1%를 차지했습니다. 이 수치는 개인의 피해 가능성을 계산하는 기준은 아니지만, 택배 문자를 가장한 접근을 가볍게 넘기지 말아야 하는 배경이 됩니다.